一、威胁防护概况
1.1 防护总览
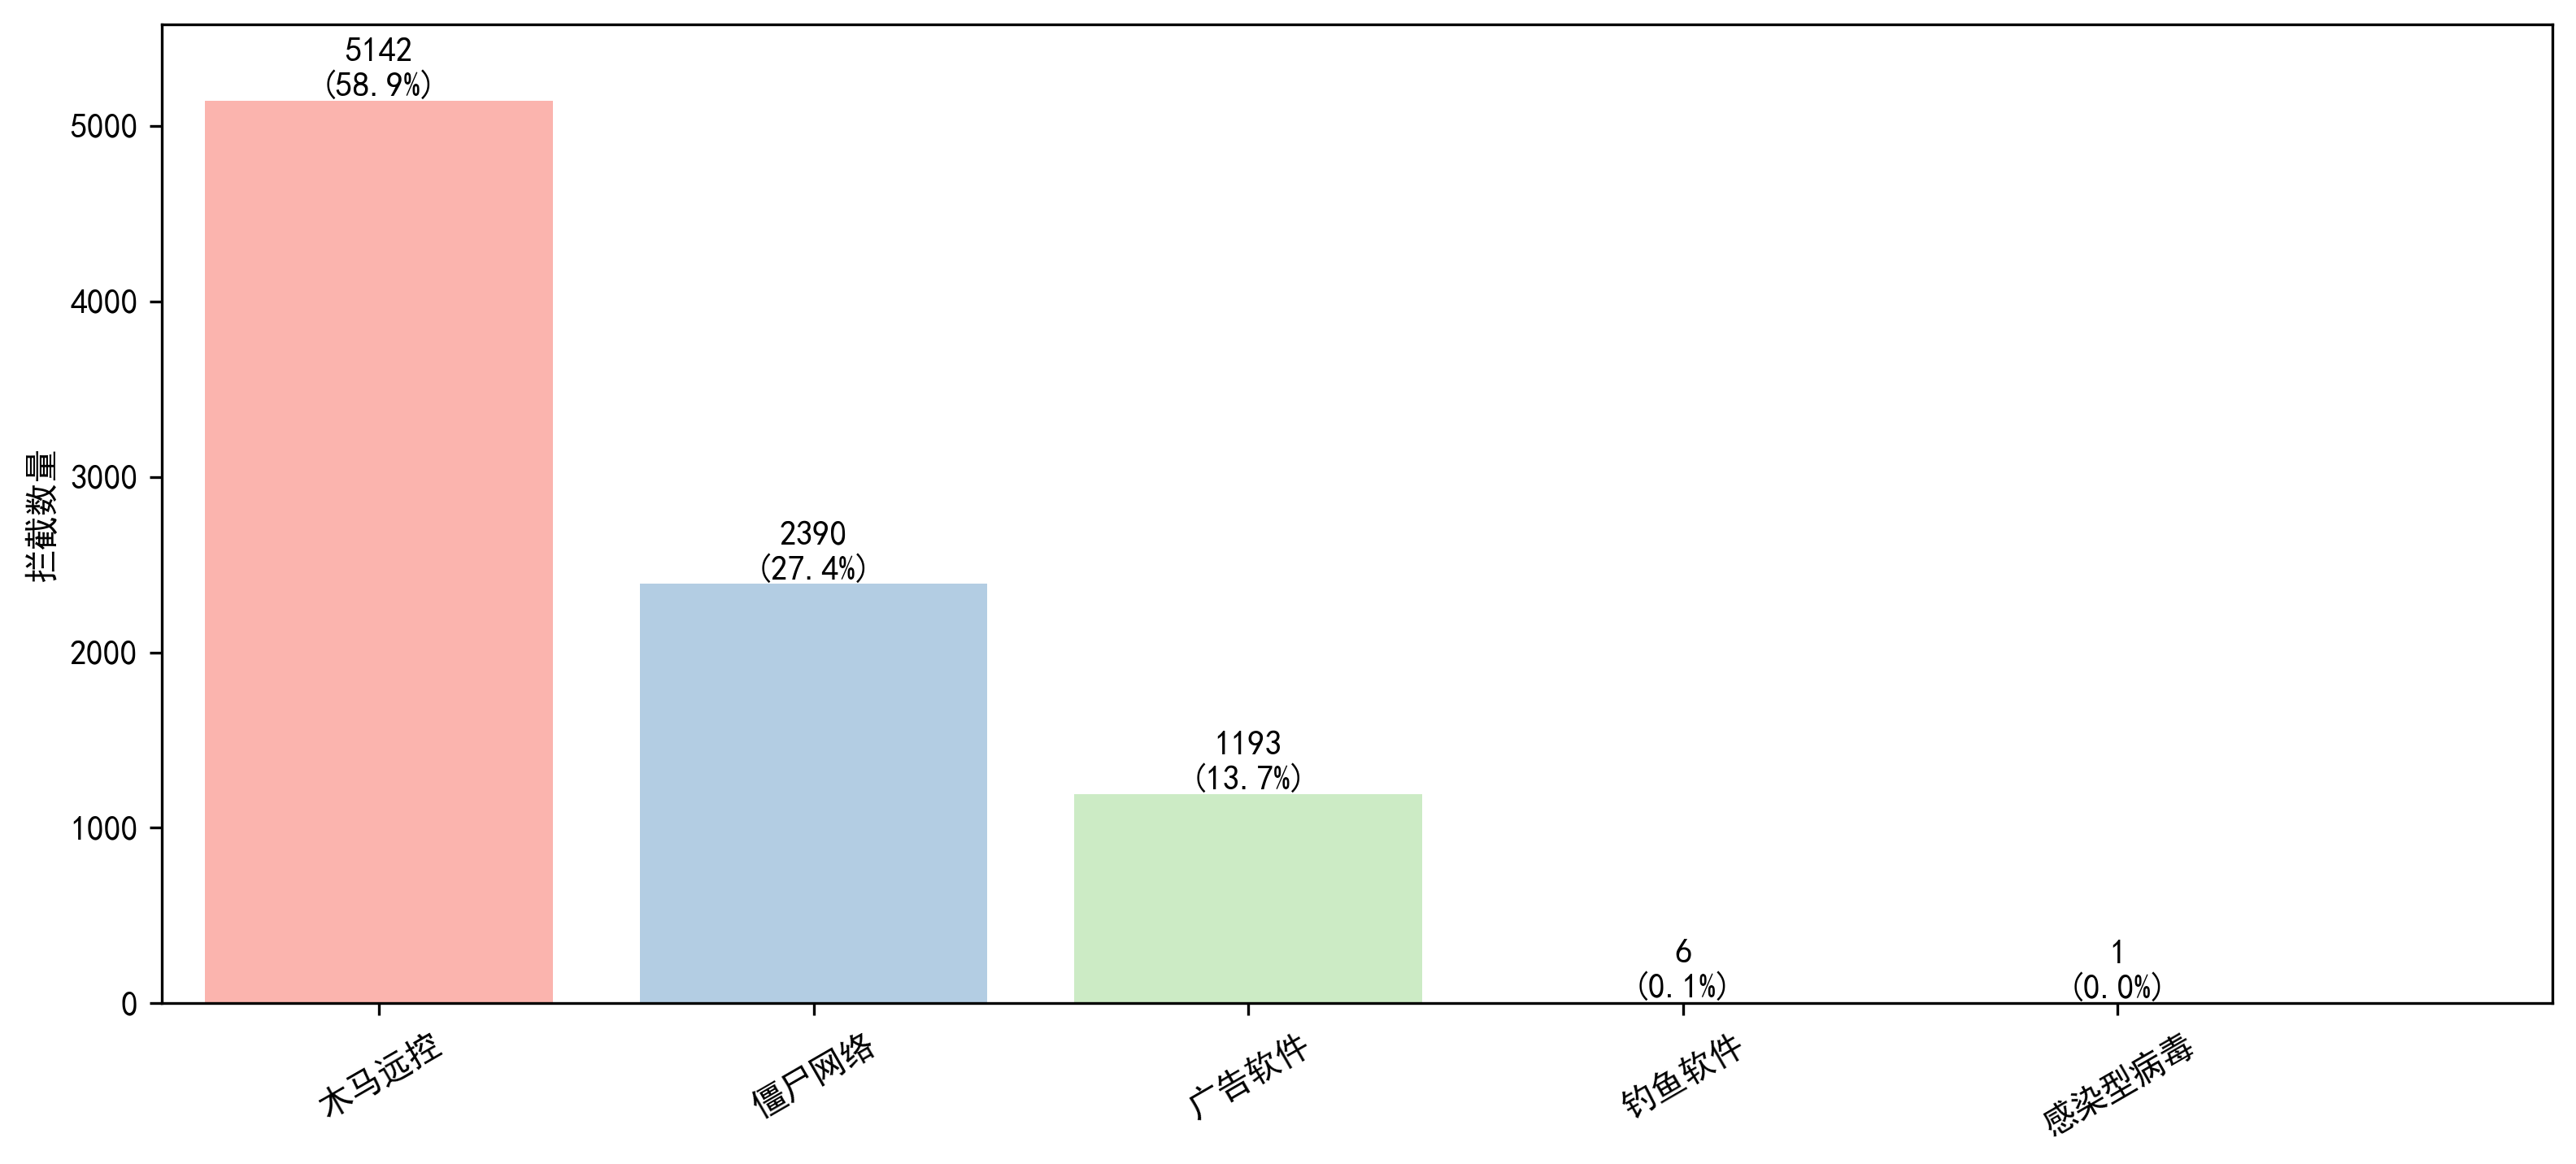
近一个月,深信服下一代防火墙成功阻断35个风险资产的8732次外联行为。其中,木马远控 (58.89%),僵尸网络 (27.37%)和广告软件 (13.66%)为主要的风险类型,风险主机的恶意外联行为非常活跃。
深信服威胁情报,针对上述恶意外联行为,已实现对威胁即时拦截(平均检测时延为47毫秒),同时您的设备已经被全网热门及新型威胁情报覆盖,本月累计更新情报为3439.8万+条。
1.2 风险详情
通过对近一个月风险拦截数据的分析,整体外联风险都比较高。其中,2026年8月28日外联数据达到近期的峰值,分析因内网中存在终端感染木马远控和僵尸网络,从而产生大量外联行为。
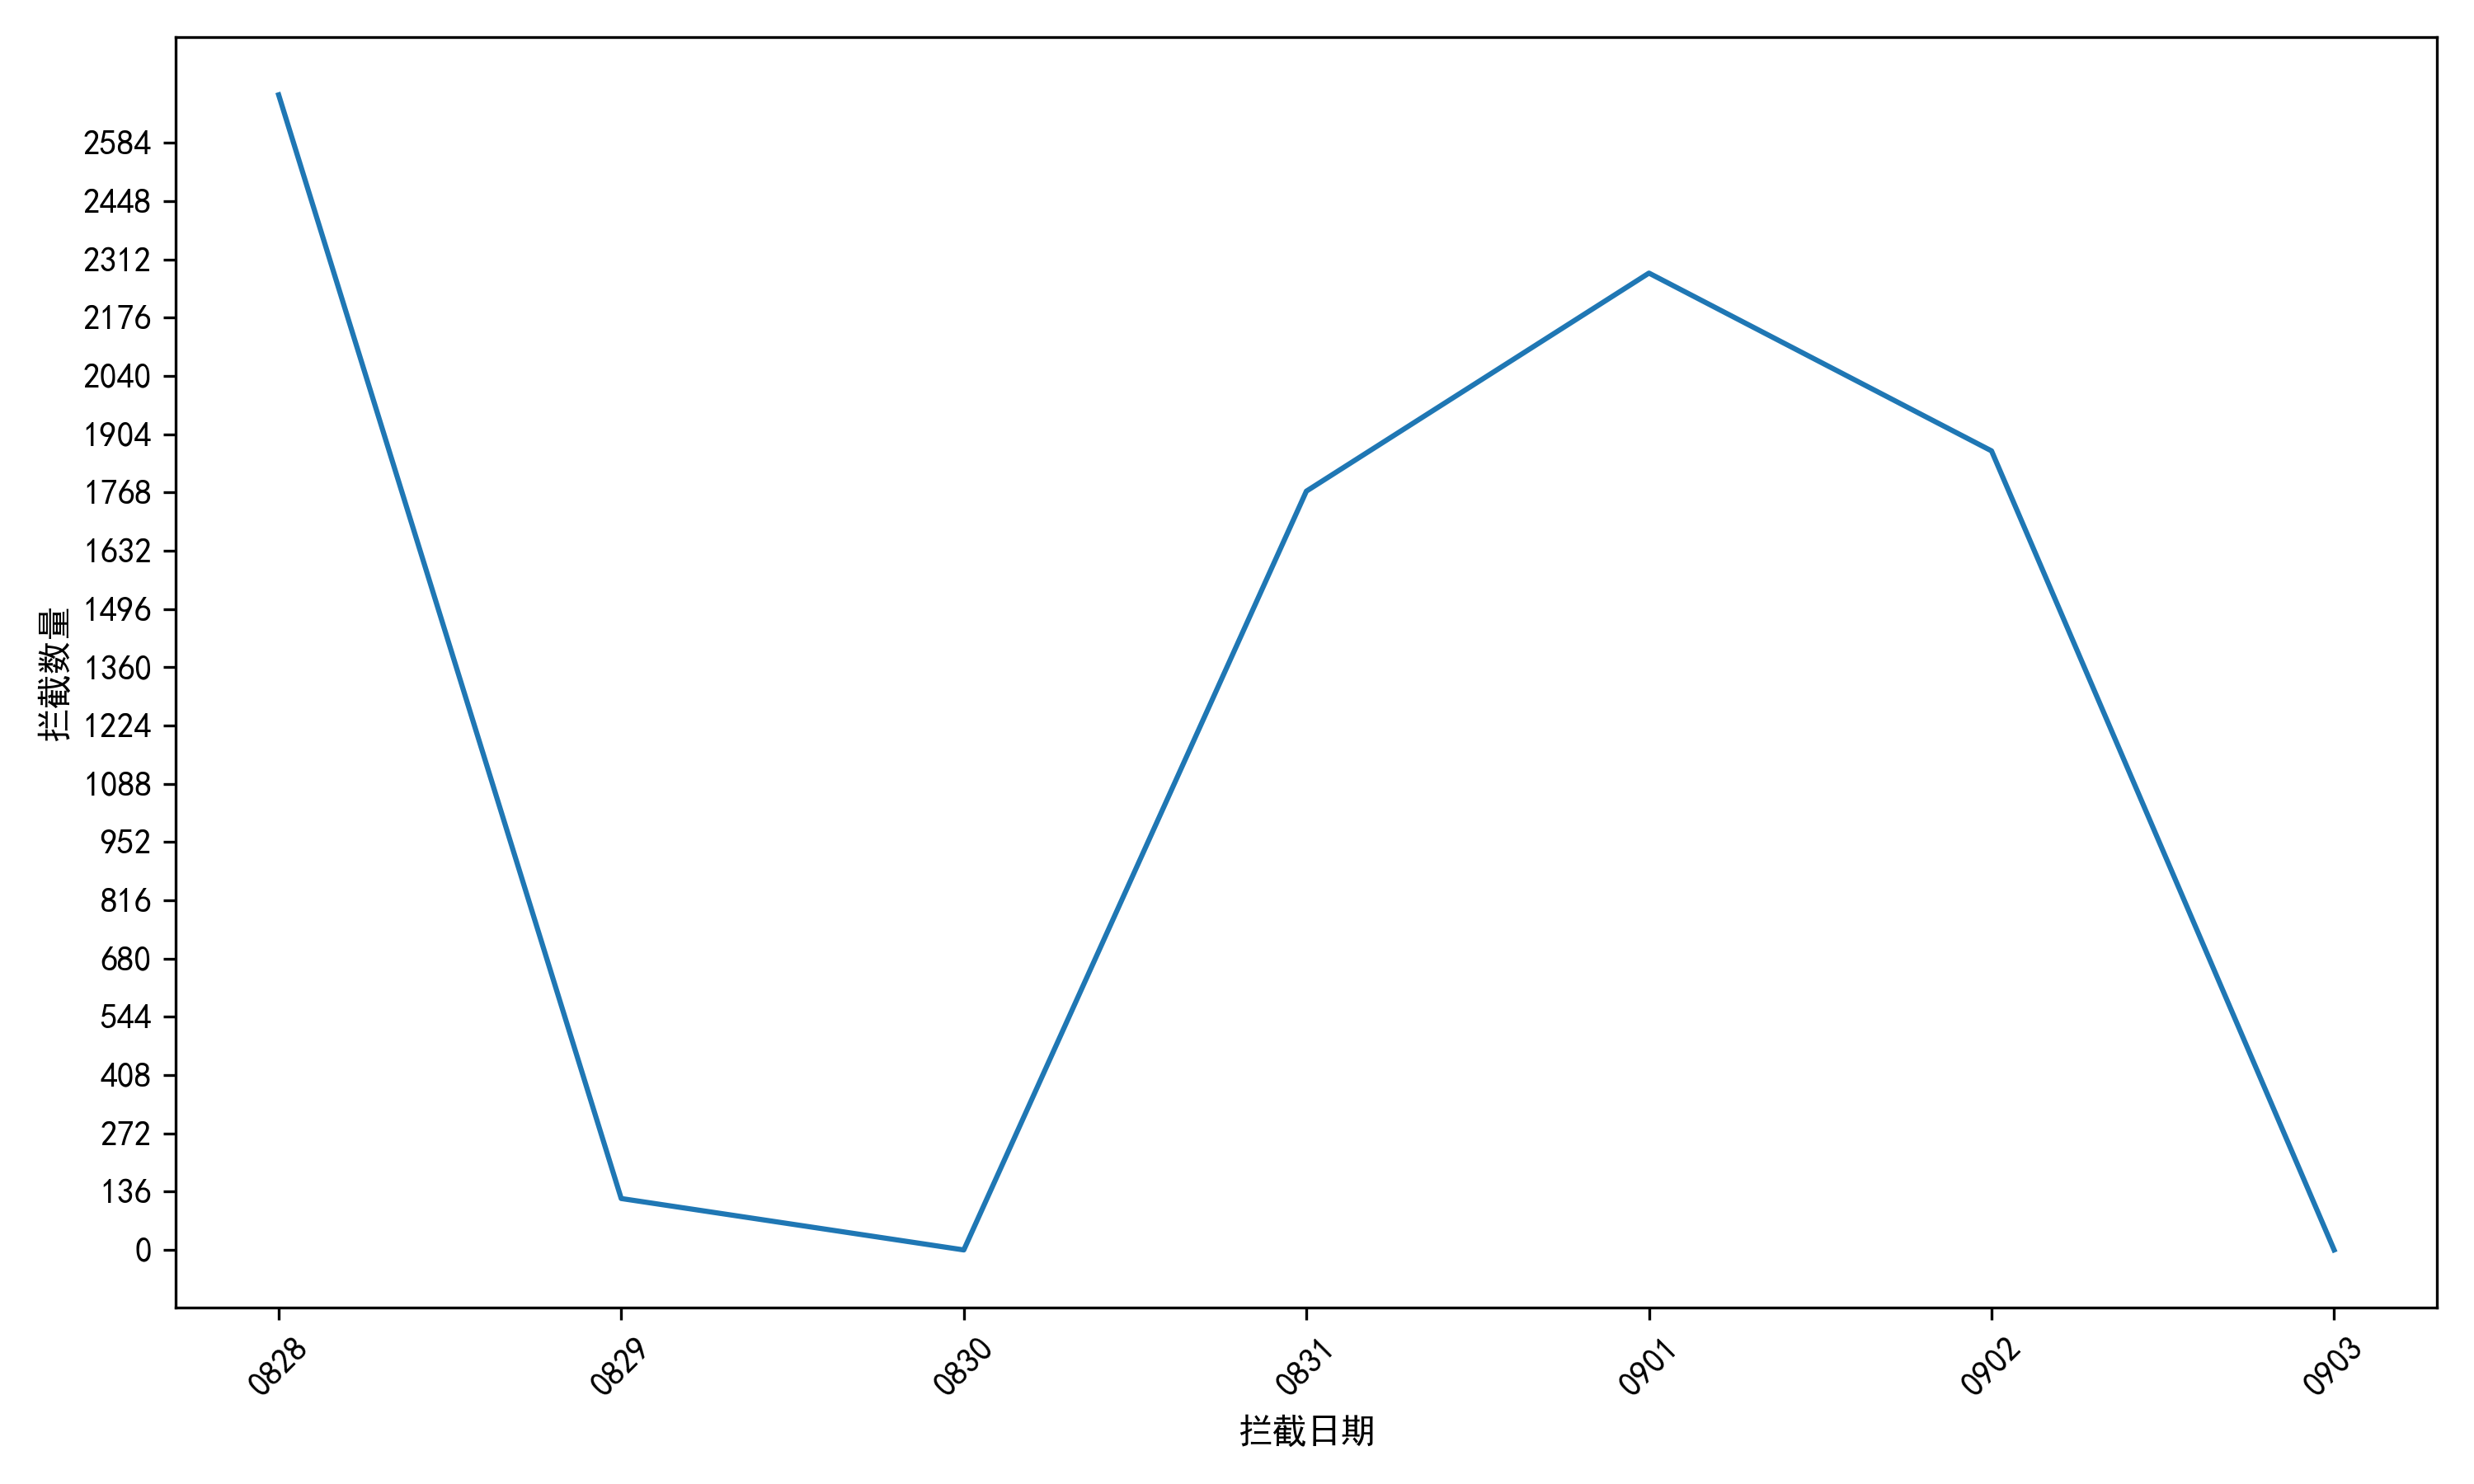
当前风险终端恶意外联次数TOP10如下表所示:
| 序号 | 终端IP | 主要外联地址 | 恶意外联次数 | 威胁类型 | 家族 |
|---|---|---|---|---|---|
| 1 | xxx | xxx | 159 | 木马远控 | silverfox |
| 2 | xxx | xxx | 163 | 木马远控 | silverfox |
| 3 | xxx | xxx | 200 | 木马远控僵尸网络 | silverfoxmalware |
| 4 | xxx | xxx | 267 | 木马远控 | silverfox |
| 5 | xxx | xxx | 360 | 木马远控 | silverfox |
| 6 | xxx | xxx | 384 | 木马远控 | silverfox |
| 7 | xxx | xxx | 939 | 木马远控僵尸网络 | silverfoxmalware |
| 8 | xxx | xxx | 1001 | 广告软件 | advertise |
| 9 | xxx | xxx | 1845 | 木马远控僵尸网络 | silverfoxmalware |
| 10 | xxx | xxx | 2567 | 木马远控僵尸网络 | silverfoxmalware |
表1. 风险终端详情
主要高危恶意外联类型为木马远控和僵尸网络,外联数量占比约为86.26%。近一个月风险拦截情况如下图所示:
二、高危事件
2.1 银狐攻击事件
事件概述
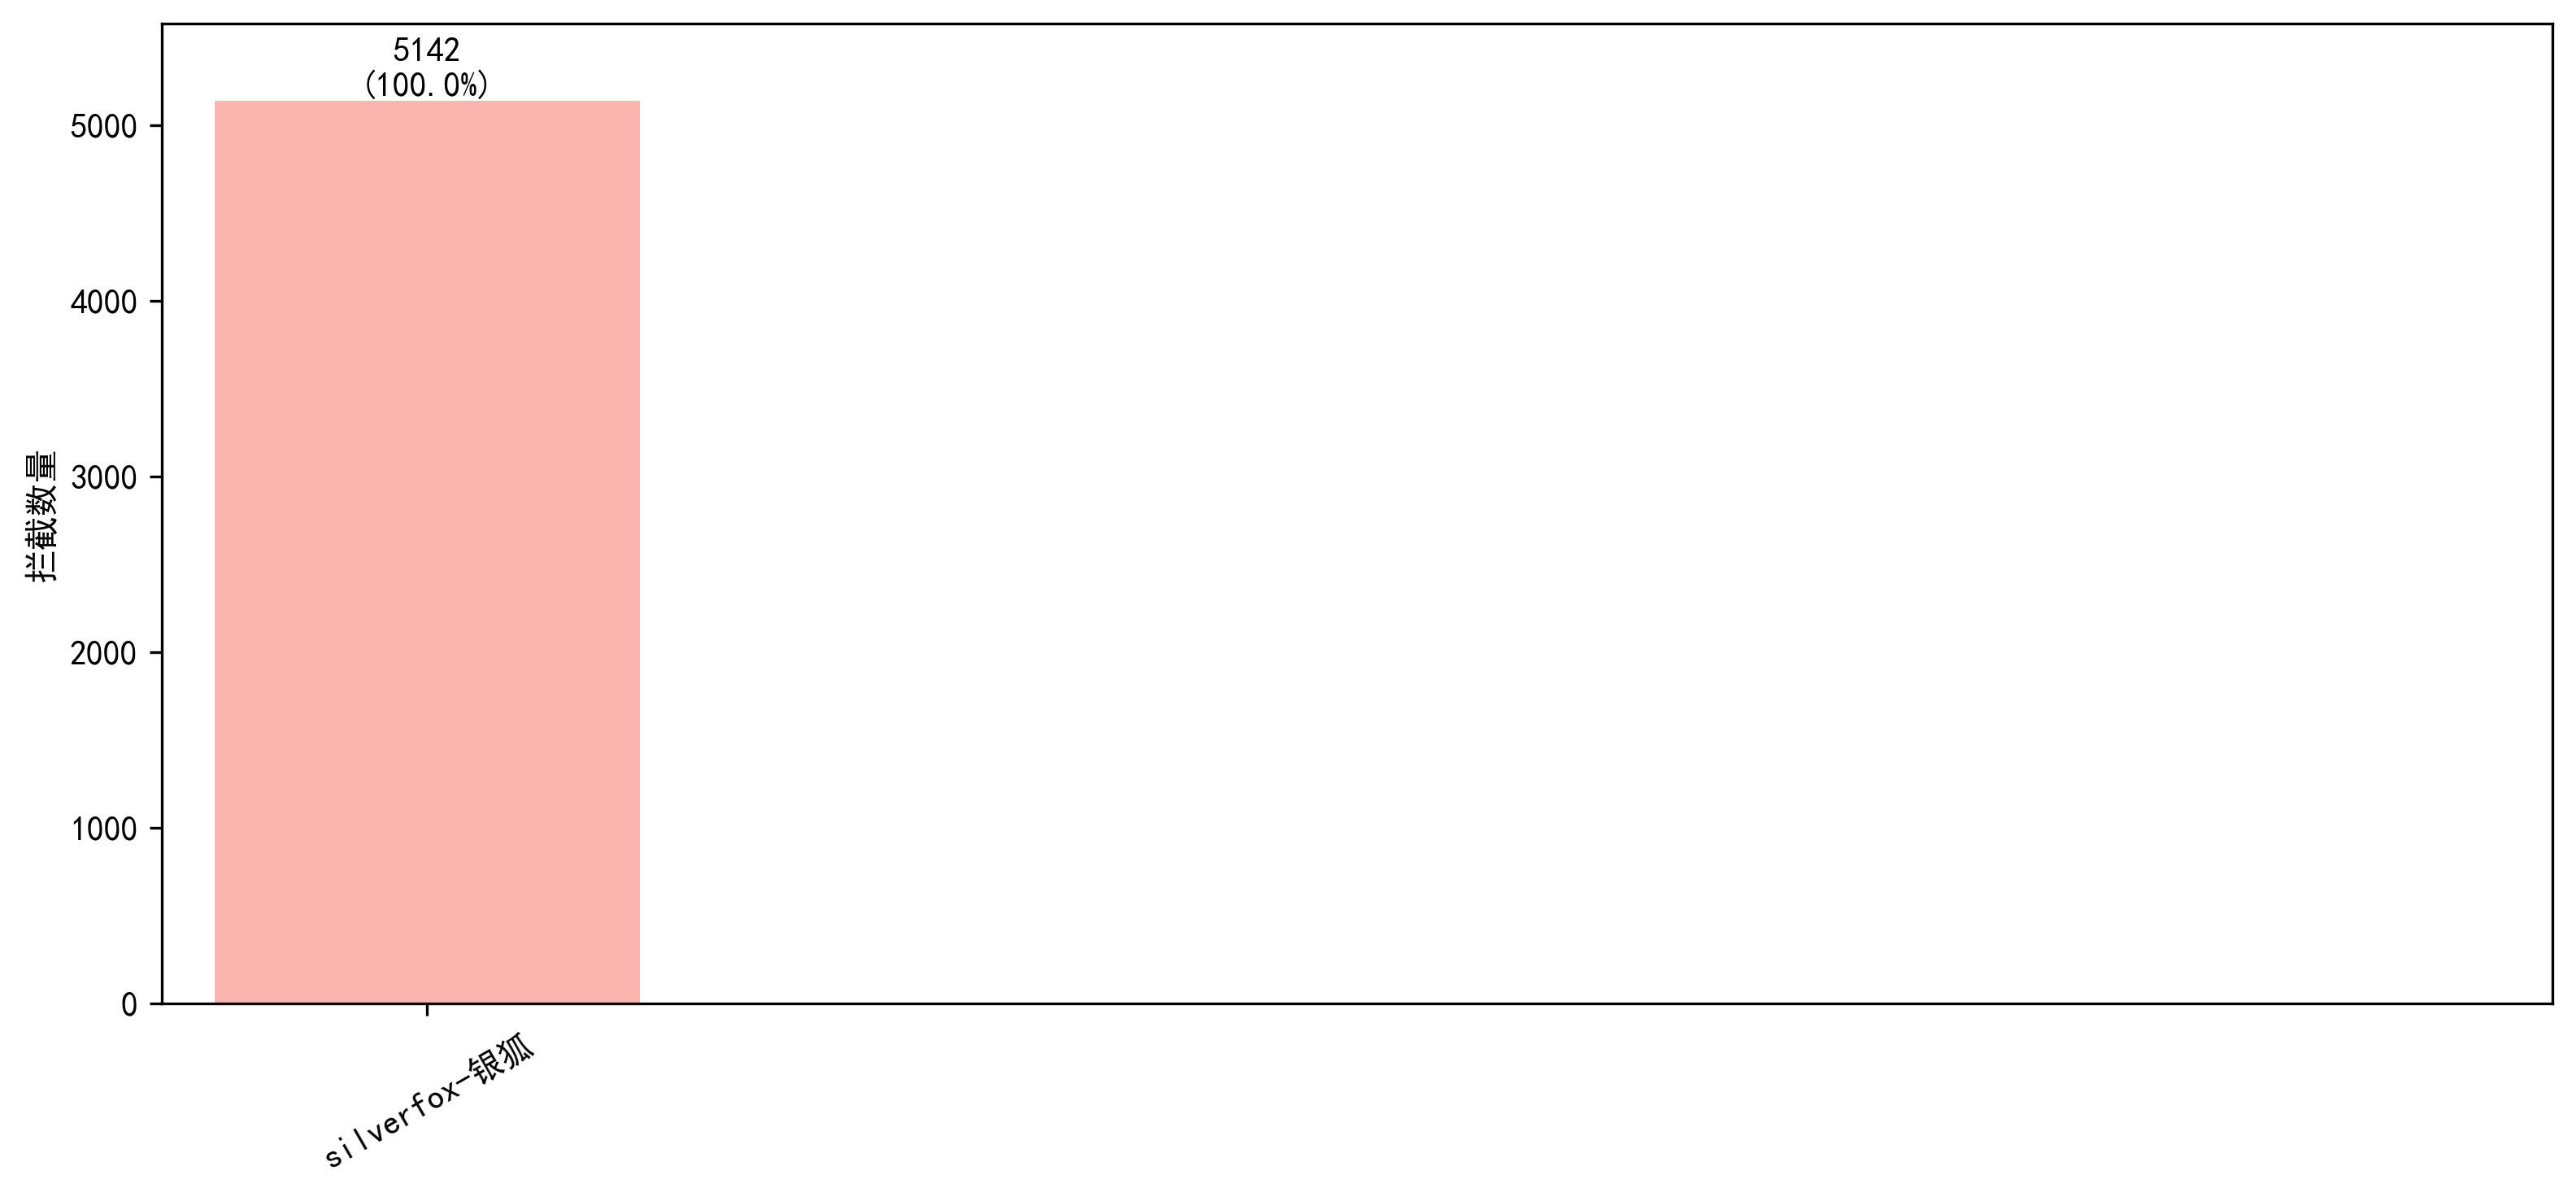
2026年8月28日-2026年9月3日,云威胁情报网关检测到xxx,xxx,xxx,xxx,xxx,xxx,xxx,xxx,xxx,xxx等共22个风险终端存在5142次被银狐木马远控行为,主要外联地址为xxx,xxx,xxx,xxx,xxx;说明内网存在设备已感染银狐病毒。终端持续外联可能存在被攻击者控制的风险,可能引发敏感信息窃取、金融诈骗等风险。
安全事件情报关联解读
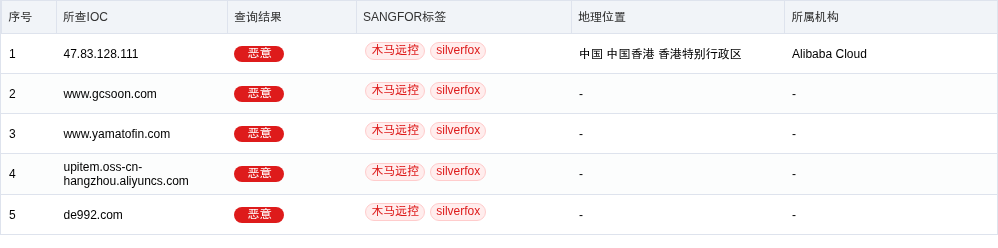
TOP10外联地址IOC情报查询结果:
TOP10外联地址关联的病毒:
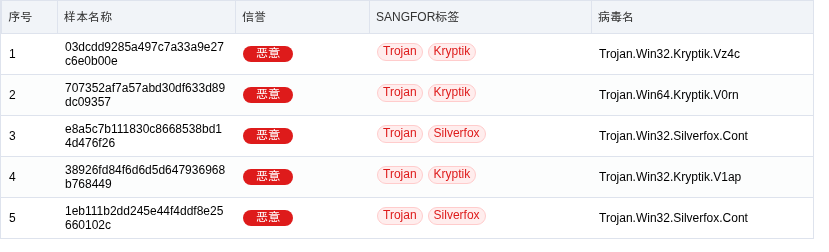
说明:找到关联的病毒样本可以方便本地病毒处理,部分外联情报可能暂时还未关联病毒样本,后续将持续更新。
攻击手法
钓鱼伪装:冒充常用软件(如WPS、todesk、微信、QQ、向日葵远控、钉钉、微软、飞书、快连VPN等)制作恶意安装包,诱导用户下载。隐蔽控制:通过木马程序远程操控受害者电脑,长期潜伏窃取数据(如聊天记录、浏览器密码、键盘输入)。技术对抗:不断升级攻击方式,部署方式,恶意样本投递方式,与杀软持续对抗。除此之外,银狐木马还使用白加黑、加密payload、内存加载等免杀手段,逃避杀软检测。
病毒危害
银狐组织(silverfox),又名“谷堕大盗”,是一个专业从事黑灰产的攻击组织,该攻击组织此前主要针对金融、证券、教育及设计行业,该组织不仅通过使用 SEO 网站优化使得相关钓鱼网站搜索排名领先,然后诱导用户下载安装木马文件,还通过把木马文件伪装成各种常见的工具、微信聊天记录或者是与金融相关的新闻热点事件和相关教学视频等,诱骗员工点击安装木马文件,从而为后续入侵企业办公网提供入口。
处置建议
1.隔离排查:立即隔离相关风险主机,使用终端安全工具进行全面排查,删除相关进程及程序。若已部署深信服 aES 终端管理软件,可与 AF 联动查杀,实现一键遏制。2.效果验证:处置完成后,持续监控该主机是否仍存在恶意外联行为,确认风险是否彻底消除。3.日常加强钓鱼邮件检测、终端防护及内存马防御,并关注云平台异常文件托管行为。
2.2 僵尸网络-malware攻击事件
事件概述
2026年8月28日-2026年9月3日,云威胁情报网关检测到多个终端xxx,xxx,xxx,xxx,xxx等持续外联恶意地址xxx,xxx等,超过2390次,说明该终端已感染malware病毒。
安全事件情报关联解读
TOP10外联地址IOC情报查询结果:
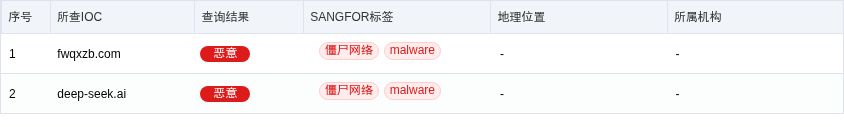
TOP10外联地址关联的病毒:
说明:找到关联的病毒样本可以方便本地病毒处理,部分外联情报可能暂时还未关联病毒样本,后续将持续更新。
处置建议
1.隔离排查:立即隔离相关风险主机,使用终端安全工具进行全面排查,删除相关进程及程序。若已部署深信服 aES 终端管理软件,可与 AF 联动查杀,实现一键遏制。2.效果验证:处置完成后,持续监控该主机是否仍存在恶意外联行为,确认风险是否彻底消除。3.日常加强钓鱼邮件检测、终端防护及内存马防御,并关注云平台异常文件托管行为。
2.3 广告软件-advertise攻击事件
事件概述
2026年8月28日-2026年9月3日,云威胁情报网关检测到多个终端xxx,xxx,xxx,xxx,xxx,xxx,xxx,xxx,xxx等持续外联恶意地址xxx,xxx,xxx,xxx等,超过1186次,说明该终端已感染advertise病毒。
安全事件情报关联解读
TOP10外联地址IOC情报查询结果:
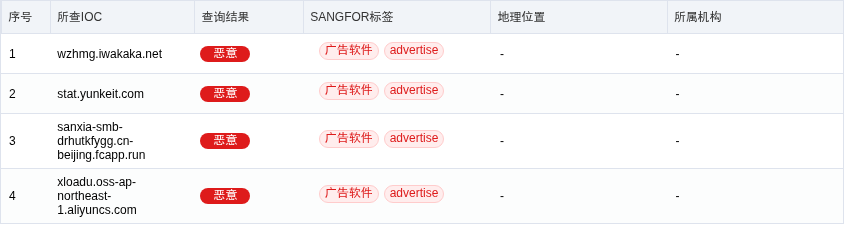
TOP10外联地址关联的病毒:
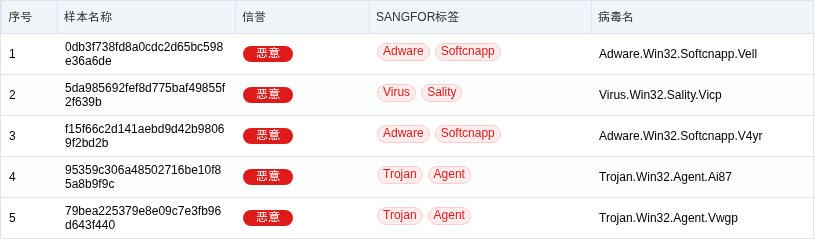
说明:找到关联的病毒样本可以方便本地病毒处理,部分外联情报可能暂时还未关联病毒样本,后续将持续更新。
病毒危害
恶意广告通常在互联网下载的免费软件或程序中捆绑,会在不知情的情况下秘密安装到用户设备上,使用户在无意中或以其他方式点击它展示的广告,以此获得报酬。
处置建议
1.隔离排查:立即隔离相关风险主机,使用终端安全工具进行全面排查,删除相关进程及程序。若已部署深信服 aES 终端管理软件,可与 AF 联动查杀,实现一键遏制。2.效果验证:处置完成后,持续监控该主机是否仍存在恶意外联行为,确认风险是否彻底消除。3.日常加强钓鱼邮件检测、终端防护及内存马防御,并关注云平台异常文件托管行为。
三、日常安全防护建议概述
3.1及时修复漏洞
定期扫描系统和设备,排查潜在漏洞。一旦发现安全漏洞(包括系统漏洞、软件缺陷等),尽快安装官方补丁。建立漏洞管理机制,优先修复高危和严重漏洞,防止攻击者利用漏洞发起攻击。
3.2保持网络侧拦截
持续开启深信服防火墙的僵尸网络安全防护策略,结合云威胁情报网关全球分布式POP架构,对已知和未知威胁进行即时防护,阻断与黑客的通信行为。无需手动增加自定义规则库即可应对快速变化的外部威胁。
3.3终端侧根治
发现存在外联风险主机时,及时通过终端安全软件对风险主机进行隔离查杀,避免病毒扩散;对相关主机进行排查,溯源关病毒是如何进入内网。
3.4风险加固
网络侧加固
深信服下一代防火墙设备存在以下模块已过期或即将过期,为保障安全防护效果,建议即时续约,续约事宜可联系设备供应商,或拨打 400-806-6868 客服热线咨询。
| 订阅名称 | 到期影响 | 设备到期时间 |
|---|---|---|
| 软件升级 | 服务到期后,将无法及时更新最新的防护能力,可能会面临新的安全威胁和漏洞攻击,导致设备安全性能下降,增加被攻击的风险。 | xxx:2027年xx月xx日,剩余xx天 |
| 云威胁情报网关订阅软件 | 为保障全方位的安全检测防护效果,实现已知威胁+未知威胁的深度检测与防御,识别、查杀已知和未知变种病毒,建议及时完成订阅。 | xxx:2027年xx月xx日,剩余xx天 |
| 物联网资产指纹规则库更新 | 无法识别新的物联网指纹信息 | xxx:2027年xx月xx日,剩余xx天 |
| 云鉴订阅软件 | 为保障全方位的安全检测防护效果,及时更新IPS、WAF漏洞等安全规则库,实现已知威胁+未知威胁的深度检测与防御,建议及时完成订阅。 | xxx:2027年xx月xx日,剩余xx天 |
| 智能运营服务 | 不再提供智能化安全运营服务,包括结合云端大数据分析自动化生成安全事件、安全事件微信告警与一键处置、一键断网等服务。 | xxx:2027年xx月xx日,剩余xx天 |
| 云智订阅软件 | 为保障全方位的安全检测防护效果,及时更新IPS、WAF漏洞等安全规则库,实现已知威胁+未知威胁的深度检测与防御,建议及时完成订阅。 | xxx:2027年xx月xx日,剩余xx天 |
| 云蜜罐订阅服务 | 不能通过蜜罐混淆攻击者的攻击目标,也无法高效溯源攻击者指纹信息 | xxx:2027年xx月xx日,剩余xx天 |
| 钓鱼邮件防护GPT服务 | 可提供邮件防钓鱼(Anti-Phishing)检测能力,依托AI能力识别和拦截钓鱼邮件,支持钓鱼邮件的自然语言解读。 | 未订阅,建议试用 |
终端侧加固
1. 根据溯源结果,针对性修复终端脆弱性问题,如关闭高危端口,修复漏洞等。
2. 建议部署终端安全管理软件,如发现安全问题可一键下发病毒查杀扫描任务,及时清理可疑病毒及文件;利用勒索诱饵以及RDP二次登录认证方式,加强对勒索、挖矿、恶意入侵的防护能力。
员工安全意识增强
定期对员工开展网络安全培训提升安全防护意识,不要点击不明来历链接,下载可疑附件,从人为层面降低安全风险。
附录一:情报概况
附1:全网热门情报对贵单位影响情况
银狐(Silverfox)团伙:全网近期发现大量银狐团伙攻击行为。银狐又名谷堕大盗,是一个专业从事黑灰产攻击的组织,其木马集合主要通过社交工程手段(如伪装正常软件、发送钓鱼邮件等)传播,实施远程控制、数据窃取、挖矿、网络诈骗等恶意活动。(银狐团伙攻击手法变化极快,深信服威胁情报中心会及时研究收集银狐团伙攻击行为,并通过云威胁情报网关在5分钟内进行全网更新,为贵单位安全防护提供有力支持。)
全网TOP热门情报:TOP热门的情报中多于2026年就已收录,但是还是保持了高活跃状态,在多个客户侧有发现,可见其长期威胁性。云威胁情报网关依托全球POP架构,在主动探测识别后5分钟内即可自动完成全球更新,无需用户手动操作,极大降低日常运维成本及安全风险。
全网近一个月TOP50的热门情报如下所示:
| 威胁情报 | 威胁类型 | 家族 | 贵单位是否命中 | 威胁等级 | 全网收录时间 |
|---|---|---|---|---|---|
| xxx | 后门软件 | tsunami | 命中 | 高 | 2025-01-20 |
| xxx | 挖矿 | coinminer | 未命中 | 高 | 2026-03-19 |
| xxx | 挖矿 | coinminer | 命中 | 高 | 2022-04-21 |
| xxx | 木马远控 | silverfox | 命中 | 高 | 2026-08-19 |
| xxx | 挖矿 | bandy | 命中 | 高 | 2024-04-04 |
| xxx | 木马远控 | agent | 未命中 | 高 | 2025-02-12 |
| xxx | 广告软件 | advertise | 命中 | 低 | 2024-08-15 |
| xxx | 木马远控 | agent | 未命中 | 高 | 2025-09-17 |
| xxx | 蠕虫 | gamarue | 未命中 | 中 | 2018-10-22 |
| xxx | 木马远控 | xorddos | 命中 | 高 | 2018-10-20 |
| xxx | 木马远控 | xorddos | 未命中 | 高 | 2018-10-19 |
| xxx | 木马远控 | xorddos | 未命中 | 高 | 2018-10-20 |
| xxx | 木马远控 | xorddos | 未命中 | 高 | 2018-10-20 |
| xxx | 木马远控 | silverfox | 命中 | 高 | 2026-04-03 |
| xxx | 僵尸网络 | malware | 未命中 | 中 | 2024-09-24 |
| xxx | 后门软件 | tsunami | 未命中 | 高 | 2024-08-19 |
| xxx | 木马远控 | autoit | 命中 | 高 | 2018-10-19 |
| xxx | 木马远控 | silverfox | 命中 | 高 | 2025-09-08 |
| xxx | 挖矿 | minepool | 未命中 | 高 | 2019-03-05 |
| xxx | 广告软件 | advertise | 未命中 | 低 | 2025-08-22 |
| xxx | 木马远控 | silverfox | 未命中 | 高 | 2025-06-17 |
| xxx | 僵尸网络 | malware | 命中 | 中 | 2025-06-24 |
| xxx | 挖矿 | minepool | 未命中 | 高 | 2022-04-22 |
| xxx | 感染型病毒 | virut | 命中 | 中 | 2019-05-14 |
| xxx | 蠕虫 | gamarue | 未命中 | 中 | 2018-10-22 |
| xxx | 蠕虫 | xred | 未命中 | 中 | 2018-11-19 |
| xxx | 挖矿 | minepool | 命中 | 高 | 2024-06-06 |
| xxx | 挖矿 | minepool | 命中 | 高 | 2024-04-02 |
| xxx | 挖矿 | minepool | 未命中 | 高 | 2022-11-06 |
| xxx | 挖矿 | minepool | 命中 | 高 | 2022-12-25 |
| xxx | 木马远控 | agent | 未命中 | 高 | 2026-08-10 |
| xxx | 木马远控 | agent | 未命中 | 高 | 2026-08-05 |
| xxx | 木马远控 | agent | 命中 | 高 | 2026-08-10 |
| xxx | 挖矿 | minepool | 命中 | 高 | 2026-02-05 |
| xxx | 广告软件 | advertise | 命中 | 低 | 2019-03-20 |
| xxx | 挖矿 | minepool | 命中 | 高 | 2020-07-16 |
| xxx | 挖矿 | coinminer | 命中 | 高 | 2019-03-20 |
| xxx | 挖矿 | bandy | 未命中 | 高 | 2023-11-21 |
| xxx | 蠕虫 | ramnit | 未命中 | 中 | 2018-10-21 |
| xxx | 感染型病毒 | virut | 未命中 | 中 | 2018-10-19 |
| xxx | 广告软件 | graymarket | 未命中 | 低 | 2026-08-06 |
| xxx | 挖矿 | minepool | 命中 | 高 | 2020-09-01 |
| xxx | 感染型病毒 | sality | 命中 | 中 | 2021-09-19 |
| xxx | 广告软件 | advertise | 命中 | 低 | 2025-11-27 |
| xxx | 广告软件 | advertise | 命中 | 低 | 2022-04-22 |
| xxx | 广告软件 | advertise | 未命中 | 低 | 2022-04-28 |
| xxx | 木马远控 | agent | 命中 | 高 | 2021-03-18 |
| xxx | 后门软件 | farfli | 未命中 | 高 | 2021-04-24 |
| xxx | 木马远控 | gamarue | 未命中 | 高 | 2018-10-19 |
| xxx | 挖矿 | wannamine | 命中 | 高 | 2018-10-30 |
表2. 深信服全网威胁情报拦截TOP
附2:新型威胁对贵单位影响情况
2026年8月28日-2026年9月3日,云威胁情报网关共拦截贵单位8732次外联行为,共命中8个近一年更新的新型威胁,主要类型为感染型病毒、木马远控、僵尸网络。其中,TOP50新型情报(近两个月收录的情报)拦截详情如下表所示:
| 风险终端地址 | 外联地址 | 拦截次数 | 威胁类型 | 家族 | 情报收录时间 |
|---|---|---|---|---|---|
| xxx | xxx | 739 | 僵尸网络 | malware | 2026-08-26 |
| xxx | xxx | 614 | 僵尸网络 | malware | 2026-08-26 |
| xxx | xxx | 112 | 僵尸网络 | malware | 2026-08-26 |
| xxx | xxx | 918 | 僵尸网络 | malware | 2026-08-26 |
表3. 贵单位新型威胁情报拦截TOP
附录二:更多风险终端详情(TOP100)
| 序号 | 终端IP | 主要外联地址 | 恶意外联次数 | 威胁类型 | 家族 |
|---|---|---|---|---|---|
| 1 | xxx | xxx | 2567 | 木马远控僵尸网络 | silverfoxmalware |
| 2 | xxx | xxx | 1845 | 木马远控僵尸网络 | silverfoxmalware |
| 3 | xxx | xxx | 1001 | 广告软件 | advertise |
| 4 | xxx | xxx | 939 | 木马远控僵尸网络 | silverfoxmalware |
| 5 | xxx | xxx | 384 | 木马远控 | silverfox |
| 6 | xxx | xxx | 360 | 木马远控 | silverfox |
| 7 | xxx | xxx | 267 | 木马远控 | silverfox |
| 8 | xxx | xxx | 200 | 木马远控僵尸网络 | silverfoxmalware |
| 9 | xxx | xxx | 163 | 木马远控 | silverfox |
| 10 | xxx | xxx | 159 | 木马远控 | silverfox |
| 11 | xxx | xxx | 132 | 木马远控 | silverfox |
| 12 | xxx | xxx | 126 | 木马远控 | silverfox |
| 13 | xxx | xxx | 126 | 木马远控 | silverfox |
| 14 | xxx | xxx | 125 | 木马远控 | silverfox |
| 15 | xxx | xxx | 66 | 广告软件 | advertise |
| 16 | xxx | xxx | 53 | 广告软件 | advertise |
| 17 | xxx | xxx | 48 | 广告软件 | advertise |
| 18 | xxx | xxx | 48 | 木马远控 | silverfox |
| 19 | xxx | xxx | 42 | 木马远控 | silverfox |
| 20 | xxx | xxx | 11 | 木马远控 | silverfox |
| 21 | xxx | uqetyzxa.comxxx | 10 | 广告软件 | illegaladvertise |
| 22 | xxx | xxx | 7 | 僵尸网络 | malware |
| 23 | xxx | xxx | 6 | 广告软件 | advertise |
| 24 | xxx | xxx | 6 | 木马远控 | silverfox |
| 25 | xxx | xxx | 6 | 木马远控 | silverfox |
| 26 | xxx | xxx | 6 | 广告软件 | advertise |
| 27 | xxx | xxx | 6 | 木马远控 | silverfox |
| 28 | xxx | xxx | 6 | 木马远控 | silverfox |
| 29 | xxx | xxx | 5 | 木马远控 | silverfox |
| 30 | xxx | xxx | 3 | 钓鱼软件 | phishing |
| 31 | xxx | xxx | 3 | 钓鱼软件 | phishing |
| 32 | xxx | xxx | 2 | 木马远控 | silverfox |
| 33 | xxx | xxx | 2 | 广告软件 | advertise |
| 34 | xxx | xxx | 1 | 广告软件 | advertise |
| 35 | xxx | xxx | 1 | 感染型病毒 | pioneer |
表4. TOP100风险终端详情
附录三:数据统计来源
共统计了以下 xxx 台设备数据:xxx