01 概况
( 2026-08-18 00:00:00 - 2026-09-03 23:59:59 ),钓鱼检测 GPT 总共检测了 494 封邮件,检出钓鱼邮件 4 封,钓鱼邮件趋势如下所示:
图1. 钓鱼邮件趋势
02 钓鱼告警分析
2.1 邮件主题分析
Top5 的邮件主题如下:
| 邮件主题 | 攻击次数 |
|---|---|
| Fwd: 12月技术沙龙:AI 在业务中的应用案例 | 2 |
| (ID:xxx) System log: Violation of Terms of Service | 1 |
| TUBE 2028 Hotel Availability | 1 |
2.2 攻击手法分析
在检出的钓鱼邮件攻击中,使用最多的攻击手法是附件,共 4 次。其次是其它 2 次。钓鱼攻击手法分布如下:
- 附件466.67%
- 其它233.33%
其中,最常见的攻击手法分布如下,需要针对性加强防护方法;
| TOP 排名 | 攻击手法 | 攻击手法描述 | 攻击次数 |
|---|---|---|---|
| 1 | 附件 | 使用附件进行钓鱼,应避免下载点击邮件附件 | 4 |
| 2 | 其它 | 其它攻击手法 | 2 |
2.3 攻击意图分析
- 恶意文件投递250.00%
- 其它250.00%
| 攻击意图 | 攻击意图描述 | 攻击次数 |
|---|---|---|
| 恶意文件投递 | 攻击者主要目的是传播病毒、木马文件,诱导用户点击、运行木马、病毒、其他文件;控制用户主机或方便获取用户登录凭证、个人信息等 | 2 |
| 其它 | 其它攻击意图 | 2 |
2.4 TOP5 收发件人
2.4.1 TOP5 发件人
截至 2026-08-18 00:00:00 至 2026-09-03 23:59:59 期间,共出现 3 个攻击者账号,TOP5 攻击者账号如下
| 发件人邮箱 | 攻击次数 |
|---|---|
| xxx | 2 |
| xxx | 1 |
| xxx | 1 |
可使用邮件网关封禁攻击者邮箱
2.4.2 TOP5 收件人
截至 2026-08-18 00:00:00 至 2026-09-03 23:59:59 期间,共出现 3 个受害者账号,TOP5 受害者账号如下
| 收件人邮箱 | 攻击次数 |
|---|---|
| xxx | 2 |
| xxx | 1 |
| xxx | 1 |
邮件提醒用户不要点击恶意链接,打开恶意附件
定期排查弱口令账号
03 TOP3 典型事件
3.1 恶意文件投递
基本信息
攻击手法如下图所示:
GPT 解析
好的,我现在需要分析这封邮件是否为钓鱼邮件。首先,我会检查邮件的各个部分,包括发件人、正文、附件等,看看是否有可疑的地方。
首先看发件人信息。发件人显示为 xxx,但邮件中提到的转发链显示原始发件人是 xxx。这里可能存在身份伪造,因为发件人邮箱和转发链中的发件人不一致,且使用了不同的邮箱服务(163.com 和 outlook.com),这可能表明邮件来源不可信。
接下来分析邮件正文。邮件主题多次提到「技术沙龙」和「AI 应用案例」,看起来像是技术交流的内容,但正文内容简短,没有详细说明活动细节,这可能为了诱导用户打开附件。此外,邮件中没有明显的链接,但附件部分需要重点关注。
然后是附件部分。附件名为「技术沙龙.docx.zip」,需要密码才能打开,密码为「d68grd5」。压缩包内有一个 .lnk 文件,名为「xx社保咨询详情.lnk」。通常,正常的文档不会使用 .lnk 文件来隐藏内容,尤其是指向 PowerShell 脚本的下载和执行。该 .lnk 文件指向的命令会从 xxx 下载恶意脚本并执行,这是一个典型的钓鱼手法,利用用户对技术沙龙的兴趣诱使其运行恶意程序。
此外,附件中的链接域名 xxx 看起来可疑,可能是临时注册的恶意域名,用于分发恶意软件。使用 PowerShell 下载并执行脚本是常见的攻击手段,可能导致系统被入侵或数据泄露。
综合来看,邮件通过伪装成技术沙龙邀请,诱导用户打开恶意附件,进而执行恶意代码。发件人身份伪造、可疑附件内容及链接都是明显的钓鱼特征。因此,这封邮件应被判定为钓鱼邮件。
事件综述
经过我的研判,这是一封伪装成技术沙龙邀请的钓鱼邮件。邮件的主题和内容看似与 AI 技术相关,旨在吸引收件人的注意力,并诱导其下载附件。邮件中提到的技术沙龙信息和主讲人看似真实,但实际上是为了引导收件人打开附件,从而执行恶意代码。这种行为可能导致系统被攻击,个人信息泄露,甚至企业内部网络的安全受到威胁。
该钓鱼邮件的危害在于,附件名为「技术沙龙.docx.zip」(附件中的「xx社保咨询详情.lnk」文件异常),其内容并非普通的文档,而是一个指向恶意脚本的链接。一旦收件人解压并尝试打开该文件,可能会导致恶意软件的下载和执行,进而对系统造成严重损害。
异常点详情
邮件正文异常
- 转发链条异常:邮件显示多次转发,且发件人身份混乱,原始发件人为「行政部」,但后续转发者为 xxx 和 xxx,这种身份的不一致性增加了邮件的可疑性。
邮件附件异常
- 可疑文件:压缩包「技术沙龙.docx.zip」内包含一个名为「xx社保咨询详情.lnk」的文件,其指向的目标路径非常可疑,可能会下载并执行恶意脚本。
- 附件密码存在对抗绕过:压缩包「技术沙龙.docx.zip」设置了解压密码「d68grd5」,这种做法常用于绕过安全检测,增加了恶意行为的风险。
处置建议
- 将该邮件标记为钓鱼邮件,并立即删除,以防止误操作。
- 不要下载或打开任何附件,尤其是「技术沙龙.docx.zip」及其内部文件「xx社保咨询详情.lnk」。
- 建议对系统进行全面的安全扫描,以确保没有潜在的恶意软件已被下载或执行。
3.2 其它
基本信息
攻击手法如下图所示:
GPT 解析
好的,我现在需要分析这封邮件是否为钓鱼邮件。首先,我会检查发件人信息。发件人显示为 xxx,但 Sender 字段是 xxx。这里可能存在伪造发件人的情况,因为 Sender 域名是 Google 的,而声称来自 Meta,这可能存在不一致。
接下来查看邮件头部信息。SPF 和 DKIM 显示通过,说明发件服务器是合法的,但需要确认是否被仿冒。不过,Message-ID 来自 Google 服务器,而声称是 Meta 的邮件,这可能存在矛盾。
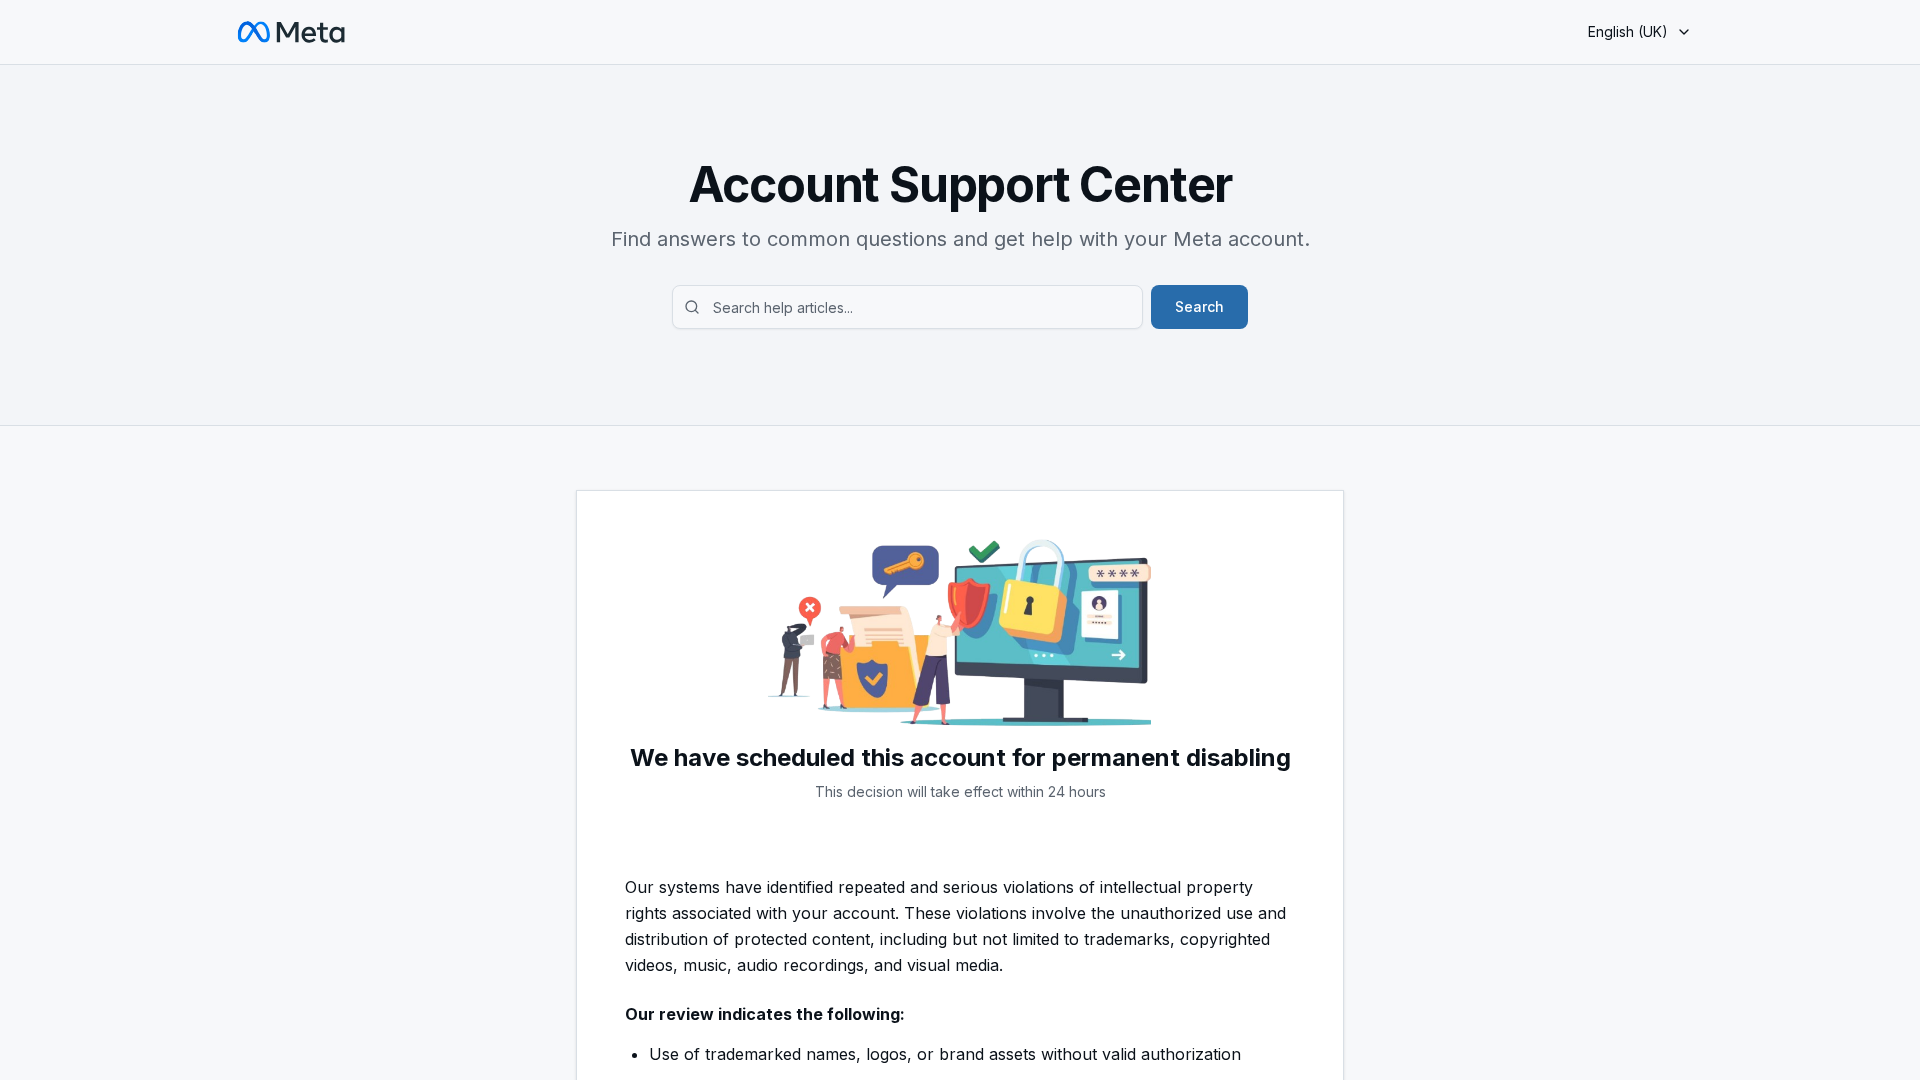
邮件正文中的链接是关键。链接指向 xxx,这个域名看起来可疑,不是 Meta 的官方域名。网页信息显示该页面是镜像网站,内容模仿 Meta 的支持中心,但存在异常的 HTML 注释,这可能表明页面是克隆的钓鱼页面。
邮件内容方面,威胁账户将在 24 小时内被永久禁用,并要求立即提交申诉,这种紧迫感常见于钓鱼攻击。此外,邮件落款为「Meta for Business」,但实际发件人涉及 Google 和 AppSheet,存在身份矛盾。
网页内容进一步验证了钓鱼意图。页面要求用户提交请求,并包含多个语言选项和常见问题,试图模仿官方页面。然而,按钮点击后跳转到非 Meta 域名的路径(如 /career-skill),可能导向恶意页面收集凭证。
综合来看,多个异常点表明这是一封钓鱼邮件,旨在通过伪造 Meta 通知诱导用户点击恶意链接,窃取账户信息。
事件综述
经过我的研判,这是一封伪装成 Meta 官方通知的钓鱼邮件。邮件主题为「(ID:xxx) System log: Violation of Terms of Service」,旨在通过恐吓用户账户将被禁用的方式,诱导用户点击邮件中的链接。邮件正文中提到用户的广告内容存在多项违规,可能侵犯知识产权,并要求用户在 24 小时内提交申诉以避免账户被永久禁用。
该钓鱼邮件的主要意图是诱导用户点击链接 xxx,从而获取用户的个人信息或登录凭证。如果用户点击该链接并输入敏感信息,攻击者可能会利用这些信息进行进一步的欺诈活动,甚至导致用户的账户被盗用。
异常点详情
邮件头部异常
- 发件人和代发人不一致:邮件显示发件人为 xxx,但实际代发人是 xxx。这种不一致性表明可能存在身份伪造。
页面内容异常
我查看了链接 xxx 打开的网站页面,发现存在下面异常:
- 网页内容语气异常:链接 xxx 指向的网页内容中,使用了「Your account will be permanently disabled」等威胁性语言。这种语气旨在制造紧迫感,诱导用户快速点击链接并提交敏感信息。
处置建议
- 标记为钓鱼邮件:将该邮件标记为钓鱼邮件,以防止其他用户上当受骗。
- 不点击任何链接:告知用户不要点击邮件中的链接 xxx,以免泄露个人信息。
- 报告给 IT 部门:将该邮件及其详细信息报告给公司的 IT 安全部门,以便采取进一步的防护措施,并提醒其他员工注意类似的钓鱼邮件。
以上内容由 AI 生成,仅供参考
04 处置建议
邮件系统处置
从邮件系统删除、移动恶意钓鱼邮件、配置邮件告警通知收到钓鱼邮件的用户不要点击收到的恶意钓鱼邮件;避免员工中招钓鱼攻击。
网络侧处置
使用防火墙封锁恶意钓鱼链接,避免用户点击恶意链接,被窃取账号密码等、造成经济损失。
终端侧处置
- 及时隔离员工下载的钓鱼附件,可使用 EDR 杀毒、删除对应邮件附件;避免被远控。
- 定期对风险终端进行查杀,隔离病毒文件,避免风险扩散。
安全加固
定期排查两高一弱(高危端口、高危漏洞、弱口令),加强员工的邮箱密码强度,避免被暴破猜解,被恶意利用。
安全意识提示
定期开展钓鱼邮件演练,提升员工的安全意识及安全团队的响应能力。